Domain server-überwachen.de kaufen?
Wir ziehen mit dem Projekt
server-überwachen.de um.
Sind Sie am Kauf der Domain
server-überwachen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain server-überwachen.de kaufen?
Wie kann ich den Proxmox Node 1 auf einen neuen Server kopieren?
Um den Proxmox Node 1 auf einen neuen Server zu kopieren, müssen Sie zunächst eine Sicherung des gesamten Nodes erstellen. Dies kann über die Proxmox-Web-Oberfläche oder über die Kommandozeile erfolgen. Anschließend müssen Sie die Sicherungsdateien auf den neuen Server übertragen und dort wiederherstellen. Sobald die Wiederherstellung abgeschlossen ist, können Sie den neuen Server als Node 1 in Ihrem Proxmox-Cluster konfigurieren. **
Bin ich auch eine Exit-Node im Tor-Netzwerk?
Als Nutzer des Tor-Netzwerks sind Sie nicht automatisch eine Exit-Node. Eine Exit-Node ist ein Server im Tor-Netzwerk, über den der Datenverkehr das Netzwerk verlässt. Als Nutzer sind Sie eher ein sogenannter Relay, der den Datenverkehr weiterleitet, aber nicht als Ausgangspunkt für den Verkehr dient. **
Ähnliche Suchbegriffe für Kaspersky-Sandbox-Node
Top-Angebote
Produkte zum Begriff Kaspersky-Sandbox-Node:
-
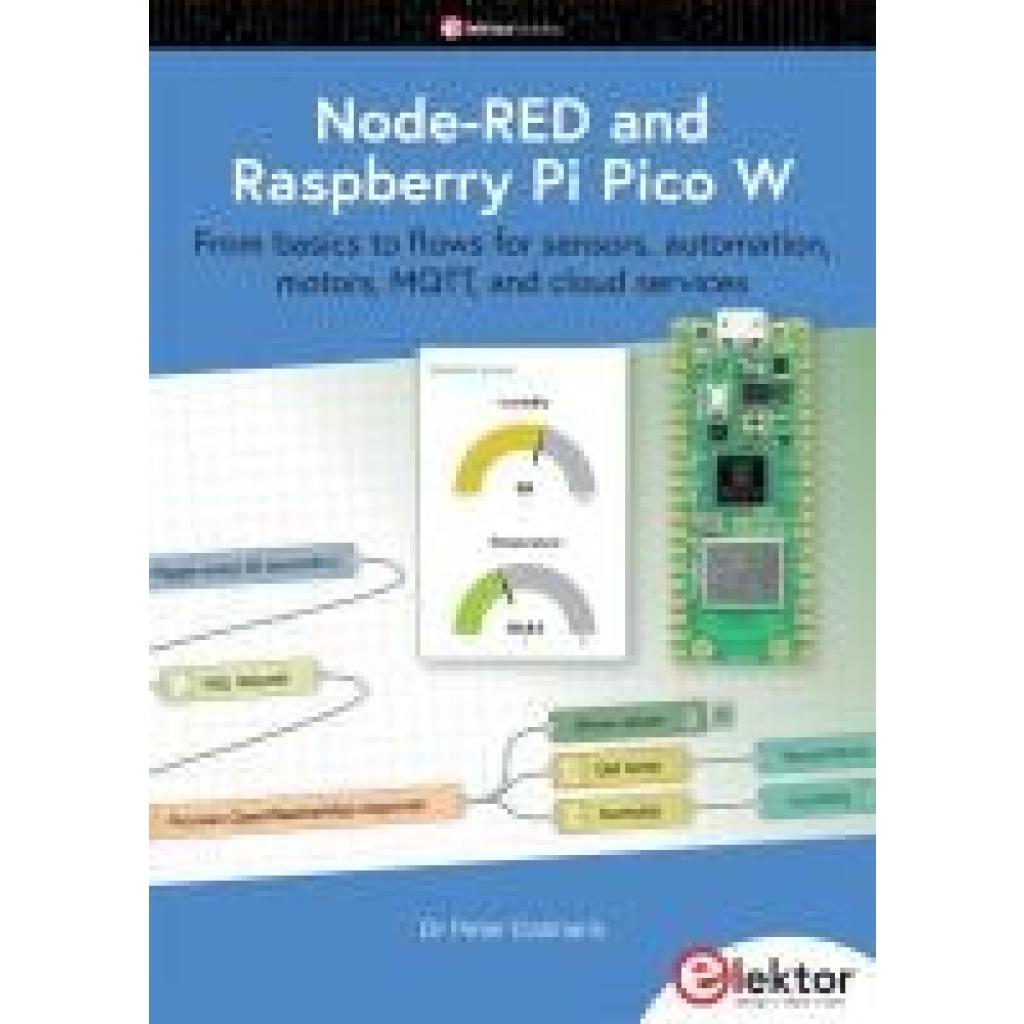
Dalmaris, Peter: Node-RED and Raspberry Pi Pico WNode-RED and Raspberry Pi Pico W , This book is a learning guide and a reference. Use it to learn Node-RED, Raspberry Pi Pico W, and MicroPython, and add these state-of-the-art tools to your technology toolkit. It will introduce you to virtual machines, Docker, and MySQL in support of IoT projects based on Node-RED and the Raspberry Pi Pico W. This book combines several elements into a platform that powers the development of modern Internet of Things applications. These elements are a flow-based server, a WiFi-enabled microcontroller, a high-level programming language, and a deployment technology. Combining these elements gives you the tools you need to create automation systems at any scale. From home automation to industrial automation, this book will help you get started. Node-RED is an open-source flow-based development tool that makes it easy to wire together devices, APIs, and online services. Drag and drop nodes to create a flowchart that turns on your lights at sunset or sends you an email when a sensor detects movement. Raspberry Pi Pico W is a version of the Raspberry Pi Pico with added 802.11n Wi-Fi capability. It is an ideal device for physical computing tasks and an excellent match to the Node-RED. Quick book facts Project-based learning approach. Assumes no prior knowledge of flow-based programming tools. Learn to use essential infrastructure tools in your projects, such as virtual machines, Docker, MySQL and useful web APIs such as Google Sheets and OpenWeatherMap. Dozens of mini-projects supported by photographs, wiring schematics, and source code. Get these from the book GitHub repository. Step-by-step instructions on everything. All experiments are based on the Raspberry Pi Pico W. A Wi-Fi network is required for all projects. Hardware (including the Raspberry Pi Pico W) is available as a kit. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 202408, Produktform: Kartoniert, Autoren: Dalmaris, Peter, Seitenzahl/Blattzahl: 528, Keyword: MicroPython; Microcontroller; Node-RED; Programming; Raspberry Pi Pico, Fachschema: Raspberry Pi (Einplatinencomputer), Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 32, Gewicht: 968, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
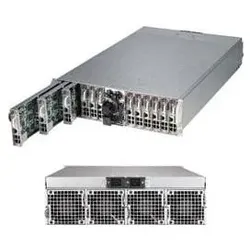
Supermicro PIO-5038MA-H24TRF-NODE, Server BareboneDer Supermicro PIO-5038MA-H24TRF-NODE ist ein leistungsstarker Server-Barebone, der für den Einsatz in anspruchsvollen Rechenzentrumsumgebungen konzipiert wurde. Mit einer kompakten Bauform von 3 Höheneinheiten eignet sich dieser Rack-Server ideal für die Integration in bestehende Server-Racks. Er unterstützt eine Vielzahl von Anwendungen und bietet eine hohe Flexibilität durch die Möglichkeit, bis zu 4 Speichersteckplätze mit DDR3-RAM zu nutzen. Der Server ist mit einem Atom-Prozessor ausgestattet und bietet eine maximale RAM-Kapazität von 256 Gigabyte, was ihn zu einer geeigneten Wahl für Virtualisierungs- und Cloud-Computing-Anwendungen macht. Die Konnektivität wird durch mehrere RJ45-Netzwerkanschlüsse gewährleistet, die eine maximale Portgeschwindigkeit von 1000 Megabit pro Sekunde unterstützen. Der PIO-5038MA-H24TRF-NODE ist somit eine zuverlässige Lösung für Unternehmen, die eine robuste und skalierbare Server-Infrastruktur benötigen. - Unterstützt bis zu 256 GB DDR3-RAM für hohe Leistung - Maximal 4 Festplatteneinschübe für erweiterbaren Speicher - 3 Höheneinheiten für platzsparende Rack-Integration - Drei RJ45-Netzwerkanschlüsse für verbesserte Konnektivität - 1600 Watt Netzteil für zuverlässige Stromversorgung.1139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann ich die CS:GO Matchmaking-Server in Kaspersky Internet Security blockieren?
Um die CS:GO Matchmaking-Server in Kaspersky Internet Security zu blockieren, musst du die Firewall-Einstellungen anpassen. Gehe dazu in die Einstellungen von Kaspersky Internet Security und wähle den Abschnitt für die Firewall aus. Dort kannst du Regeln hinzufügen, um den Zugriff auf bestimmte Server oder Ports zu blockieren. Suche nach den IP-Adressen oder Domains der CS:GO Matchmaking-Server und füge sie als zu blockierende Regeln hinzu. Vergiss nicht, die Änderungen zu speichern, damit die Blockierung wirksam wird. **
-
Was ist Node-RED?
Node-RED ist eine Open-Source-Plattform zur visuellen Programmierung von Internet of Things (IoT)-Anwendungen. Es ermöglicht Benutzern, Flows zu erstellen, indem sie Knoten miteinander verbinden, um Daten zu erfassen, zu verarbeiten und zu visualisieren. Node-RED ist besonders beliebt für seine Benutzerfreundlichkeit und Flexibilität bei der Integration verschiedener Geräte und Dienste. **
-
Was ist der Unterschied zwischen "unvierse sandbox" und "universe sandbox"?
Der Unterschied zwischen "unvierse sandbox" und "universe sandbox" liegt in einem Tippfehler. "Unvierse sandbox" ist wahrscheinlich ein Schreibfehler und sollte "universe sandbox" heißen. "Universe Sandbox" ist eine Computersimulation, die es Benutzern ermöglicht, das Universum zu erkunden und verschiedene astronomische Phänomene zu simulieren. **
-
Was ist ein Corsair Node?
Ein Corsair Node ist ein Gerät, das von der Firma Corsair hergestellt wird und zur Steuerung und Überwachung von PC-Komponenten verwendet wird. Es ermöglicht die Anpassung von Beleuchtungseffekten, Lüftergeschwindigkeiten und Temperaturüberwachung. Der Node wird über eine Software gesteuert und kann in das System eingebunden werden, um eine individuelle Anpassung der Komponenten zu ermöglichen. **


Was ist ein Monitoring Server?
Ein Monitoring-Server ist ein zentraler Knotenpunkt in einem Netzwerk, der dazu dient, die Leistung und Verfügbarkeit von anderen Geräten und Diensten zu überwachen. Er sammelt Daten von verschiedenen Quellen wie Servern, Netzwerkgeräten und Anwendungen und analysiert sie, um Probleme frühzeitig zu erkennen und zu beheben. Der Monitoring-Server kann Warnmeldungen generieren, wenn bestimmte Schwellenwerte überschritten werden, um Administratoren über potenzielle Probleme zu informieren. Darüber hinaus kann er auch historische Daten speichern und Berichte erstellen, um Trends und Leistungsverbesserungen im Laufe der Zeit zu verfolgen. Insgesamt spielt der Monitoring-Server eine wichtige Rolle bei der Gewährleistung der Zuverlässigkeit und Effizienz eines Netzwerks. **
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
Top-Angebote
Produkte zum Begriff Kaspersky-Sandbox-Node:
-
Kaspersky Sandbox, Node - RenewalKaspersky Sandbox Node – Verlängerung: Fortlaufender Schutz vor modernen Bedrohungen In der heutigen digitalen Landschaft sind Unternehmen ständig neuen und komplexen Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky mit der Sandbox Node – Verlängerung eine Lösung, die sicherstellt, dass Ihr Unternehmen kontinuierlich vor fortschrittlichen Angriffen geschützt bleibt. Diese Verlängerung gewährleistet, dass Ihre bestehende Kaspersky Sandbox-Infrastruktur stets auf dem neuesten Stand ist und optimal funktioniert. Was ist die Kaspersky Sandbox? Die Kaspersky Sandbox ist eine fortschrittliche Sicherheitslösung, die entwickelt wurde, um unbekannte und komplexe Bedrohungen zu erkennen und zu neutralisieren. Durch die Analyse des Verhaltens verdächtiger Objekte in einer isolierten Umgebung kann die Sandbox potenziell schädliche Aktivitäten identifizieren, bevor sie Ihr Unternehmensnetzwerk erreichen. Dies ist besonders effektiv gegen Zero-Day-Exploits und zielgerichtete Angriffe. Vorteile der Kaspersky Sandbox Node – Verlängerung Kontinuierlicher Schutz: Durch die Verlängerung Ihrer Sandbox-Lizenz stellen Sie sicher, dass Ihre Sicherheitsinfrastruktur stets aktuell ist und neue Bedrohungen effektiv erkannt werden. Kosteneffizienz: Eine rechtzeitige Verlängerung verhindert Unterbrechungen im Schutz und potenzielle Kosten, die durch Sicherheitsvorfälle entstehen könnten. Nahtlose Integration: Die Sandbox arbeitet weiterhin reibungslos mit anderen Kaspersky-Sicherheitslösungen zusammen, um einen umfassenden Schutz zu gewährleisten. Aktualisierte Bedrohungsdatenbanken: Mit einer aktiven Lizenz erhalten Sie kontinuierlich Updates, die sicherstellen, dass auch die neuesten Bedrohungen erkannt werden. Wie funktioniert die Verlängerung? Die Verlängerung Ihrer Kaspersky Sandbox Node-Lizenz ist ein unkomplizierter Prozess: Lizenzschlüssel erwerben: Kaufen Sie einen neuen Lizenzschlüssel für die Verlängerung Ihrer bestehenden Sandbox-Lizenz. Lizenz aktivieren: Geben Sie den neuen Lizenzschlüssel in der Administrationskonsole Ihrer Kaspersky Sandbox ein, um die Verlängerung zu aktivieren. Bestätigung: Nach der Aktivierung wird die neue Laufzeit Ihrer Lizenz angezeigt, und Ihre Sandbox bleibt ohne Unterbrechung aktiv. Systemanforderungen Um die Kaspersky Sandbox optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon E5-2600-Serie oder höher Arbeitsspeicher Mindestens 64 GB RAM Festplattenspeicher SSD mit mindestens 1 TB freiem Speicherplatz Netzwerk 1 Gbit/s Ethernet-Verbindung Bitte beachten Sie, dass für die Installation und den Betrieb der Kaspersky Sandbox zusätzliche Softwarekomponenten erforderlich sein können. Es wird empfohlen, die detaillierten Systemanforderungen und Installationsanweisungen in der offiziellen Kaspersky-Dokumentation zu konsultieren.18,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat AI Inference Server (Physical Node or Virtual Node)Red Hat AI Inference Server – Enterprise-Lösung für KI-Inferenz auf physischen oder virtuellen Nodes Eine professionelle Red Hat Subskription für Unternehmen, die Large-Language-Models und KI-Inferenz-Workloads kontrolliert in produktiven IT-Umgebungen bereitstellen möchten. Red Hat AI Inference Server (Physical Node or Virtual Node) ist eine Red Hat Lösung für Unternehmen, die KI-Inferenz-Workloads professionell betreiben möchten. Die Lösung richtet sich an IT-Organisationen, Plattformteams und Rechenzentren, die Modelle bereitstellen, Inferenzprozesse optimieren und KI-Anwendungen in vorhandene Infrastruktur-, Sicherheits- und Betriebsprozesse einbinden möchten. Wenn Sie diese Red Hat Lösung kaufen , erhalten Sie eine passende Subskription für den vorgesehenen Einsatzbereich. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Weitere passende Lösungen finden Sie in unserer Kategorie Red Hat kaufen . Diese Variante ist für den Einsatz auf einem Physical Node oder Virtual Node vorgesehen. Dadurch kann Red Hat AI Inference Server sowohl in geeigneten Serverumgebungen als auch in virtualisierten Infrastrukturen eingeordnet werden, sofern Hardware, Betriebssystem, Containerumgebung, AI-Beschleuniger und Red Hat Bedingungen zum geplanten Einsatz passen. Für moderne KI-Inferenz und LLM-Serving Red Hat AI Inference Server unterstützt Unternehmen beim Betrieb von Inferenzprozessen für Large-Language-Models und andere KI-nahe Anwendungsszenarien. Im Mittelpunkt steht die Bereitstellung von Modellen für produktive Anwendungen, interne Plattformdienste, Assistenzsysteme, Agentic-AI-Workflows oder Model-as-a-Service-Ansätze. Die Lösung eignet sich besonders für Organisationen, die KI nicht nur testen, sondern kontrolliert in professionelle IT-Umgebungen einbinden möchten. Dabei stehen Performance, Skalierbarkeit, betriebliche Kontrolle und eine saubere Integration in vorhandene Plattformprozesse im Vordergrund. Physical Node oder Virtual Node Diese Subskriptionsvariante ist für einen physischen oder virtuellen Node vorgesehen. Unternehmen können Red Hat AI Inference Server dadurch passend zu ihrer vorhandenen Infrastruktur planen, etwa auf geeigneter Server-Hardware, in virtualisierten Umgebungen oder innerhalb einer breiteren Red Hat Plattformstrategie. Vor dem Einsatz sollte geprüft werden, welche Systeme, Beschleuniger, Container-Runtimes, Modelle und Workloads vorgesehen sind. So lässt sich sicherstellen, dass technische Umgebung, Ressourcenplanung und Subskriptionsmodell sauber zusammenpassen. Für produktive KI-Workloads im Unternehmen KI-Inferenz stellt besondere Anforderungen an Plattform, Hardware, Modellbereitstellung, Sicherheit und Betrieb. Red Hat AI Inference Server unterstützt Unternehmen dabei, solche Workloads strukturierter zu betreiben und besser in vorhandene IT-Prozesse einzubinden. Die Lösung eignet sich für Organisationen, die generative KI, interne KI-Services oder modellbasierte Anwendungen produktiver und kontrollierter bereitstellen möchten. Optimiert für Inferenzprozesse Red Hat AI Inference Server ist auf den Betrieb von Inferenz-Workloads ausgerichtet. Dabei geht es nicht um das Training von Modellen, sondern um die effiziente Bereitstellung und Nutzung vorhandener Modelle in Anwendungen und Plattformdiensten. Unternehmen können diese Lösung einsetzen, um KI-Funktionen für interne Anwendungen, Chatbots, Assistenzsysteme, Analyseprozesse oder weitere geschäftsbezogene Szenarien bereitzustellen. Die genaue technische Umsetzung hängt von Modell, Hardware, Plattform und Sicherheitsanforderungen ab. Einbindung in Hybrid-Cloud- und Plattformstrategien Red Hat AI Inference Server kann Teil einer modernen Hybrid-Cloud-Strategie sein, bei der KI-Workloads nicht isoliert betrieben werden, sondern in vorhandene Plattform-, Sicherheits- und Betriebsmodelle eingebunden sind. Das ist besonders relevant für Unternehmen, die KI-Inferenz über unterschiedliche Infrastrukturmodelle hinweg planen und dabei auf einheitliche Betriebsprozesse, technische Kontrolle und nachvollziehbare Skalierung achten möchten. Für AI-Beschleuniger und geeignete Serverumgebungen KI-Inferenz profitiert häufig von geeigneten AI-Beschleunigern und einer passenden Systemarchitektur. Deshalb sollte vor der Bestellung geprüft werden, welche Hardware, Treiber, Containerumgebung und Modellanforderungen in der geplanten Umgebung vorhanden sind. Die Lösung sollte immer im Zusammenhang mit der konkreten Infrastruktur betrachtet werden. Besonders bei produktiven KI-Diensten empfiehlt sich eine saubere Prüfung der unterstützten Plattformen, der eingesetzten Beschleuniger und der betrieblichen Anforderungen. Mehr Struktur für KI-Plattformteams In größeren Organisationen wird KI-Inferenz häufig von Plattformteams bereitgestellt, damit Fachbereiche, Entwicklerteams oder interne Anwendungen Modelle kontrolliert nutzen können. Red Hat AI Inference Server kann dabei helfen, solche Bereitstel...1571,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dalmaris, Peter: Node-RED and Raspberry Pi Pico WNode-RED and Raspberry Pi Pico W , This book is a learning guide and a reference. Use it to learn Node-RED, Raspberry Pi Pico W, and MicroPython, and add these state-of-the-art tools to your technology toolkit. It will introduce you to virtual machines, Docker, and MySQL in support of IoT projects based on Node-RED and the Raspberry Pi Pico W. This book combines several elements into a platform that powers the development of modern Internet of Things applications. These elements are a flow-based server, a WiFi-enabled microcontroller, a high-level programming language, and a deployment technology. Combining these elements gives you the tools you need to create automation systems at any scale. From home automation to industrial automation, this book will help you get started. Node-RED is an open-source flow-based development tool that makes it easy to wire together devices, APIs, and online services. Drag and drop nodes to create a flowchart that turns on your lights at sunset or sends you an email when a sensor detects movement. Raspberry Pi Pico W is a version of the Raspberry Pi Pico with added 802.11n Wi-Fi capability. It is an ideal device for physical computing tasks and an excellent match to the Node-RED. Quick book facts Project-based learning approach. Assumes no prior knowledge of flow-based programming tools. Learn to use essential infrastructure tools in your projects, such as virtual machines, Docker, MySQL and useful web APIs such as Google Sheets and OpenWeatherMap. Dozens of mini-projects supported by photographs, wiring schematics, and source code. Get these from the book GitHub repository. Step-by-step instructions on everything. All experiments are based on the Raspberry Pi Pico W. A Wi-Fi network is required for all projects. Hardware (including the Raspberry Pi Pico W) is available as a kit. , Eiskratzer & Schneebürste > Autopflege & Aufbereitung , Erscheinungsjahr: 202408, Produktform: Kartoniert, Autoren: Dalmaris, Peter, Seitenzahl/Blattzahl: 528, Keyword: MicroPython; Microcontroller; Node-RED; Programming; Raspberry Pi Pico, Fachschema: Raspberry Pi (Einplatinencomputer), Warengruppe: HC/Elektronik/Elektrotechnik/Nachrichtentechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 32, Gewicht: 968, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,39,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Supermicro PIO-5038MA-H24TRF-NODE, Server BareboneDer Supermicro PIO-5038MA-H24TRF-NODE ist ein leistungsstarker Server-Barebone, der für den Einsatz in anspruchsvollen Rechenzentrumsumgebungen konzipiert wurde. Mit einer kompakten Bauform von 3 Höheneinheiten eignet sich dieser Rack-Server ideal für die Integration in bestehende Server-Racks. Er unterstützt eine Vielzahl von Anwendungen und bietet eine hohe Flexibilität durch die Möglichkeit, bis zu 4 Speichersteckplätze mit DDR3-RAM zu nutzen. Der Server ist mit einem Atom-Prozessor ausgestattet und bietet eine maximale RAM-Kapazität von 256 Gigabyte, was ihn zu einer geeigneten Wahl für Virtualisierungs- und Cloud-Computing-Anwendungen macht. Die Konnektivität wird durch mehrere RJ45-Netzwerkanschlüsse gewährleistet, die eine maximale Portgeschwindigkeit von 1000 Megabit pro Sekunde unterstützen. Der PIO-5038MA-H24TRF-NODE ist somit eine zuverlässige Lösung für Unternehmen, die eine robuste und skalierbare Server-Infrastruktur benötigen. - Unterstützt bis zu 256 GB DDR3-RAM für hohe Leistung - Maximal 4 Festplatteneinschübe für erweiterbaren Speicher - 3 Höheneinheiten für platzsparende Rack-Integration - Drei RJ45-Netzwerkanschlüsse für verbesserte Konnektivität - 1600 Watt Netzteil für zuverlässige Stromversorgung.1139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den Proxmox Node 1 auf einen neuen Server kopieren?
Um den Proxmox Node 1 auf einen neuen Server zu kopieren, müssen Sie zunächst eine Sicherung des gesamten Nodes erstellen. Dies kann über die Proxmox-Web-Oberfläche oder über die Kommandozeile erfolgen. Anschließend müssen Sie die Sicherungsdateien auf den neuen Server übertragen und dort wiederherstellen. Sobald die Wiederherstellung abgeschlossen ist, können Sie den neuen Server als Node 1 in Ihrem Proxmox-Cluster konfigurieren. **
-
Bin ich auch eine Exit-Node im Tor-Netzwerk?
Als Nutzer des Tor-Netzwerks sind Sie nicht automatisch eine Exit-Node. Eine Exit-Node ist ein Server im Tor-Netzwerk, über den der Datenverkehr das Netzwerk verlässt. Als Nutzer sind Sie eher ein sogenannter Relay, der den Datenverkehr weiterleitet, aber nicht als Ausgangspunkt für den Verkehr dient. **
-
Wie kann ich die CS:GO Matchmaking-Server in Kaspersky Internet Security blockieren?
Um die CS:GO Matchmaking-Server in Kaspersky Internet Security zu blockieren, musst du die Firewall-Einstellungen anpassen. Gehe dazu in die Einstellungen von Kaspersky Internet Security und wähle den Abschnitt für die Firewall aus. Dort kannst du Regeln hinzufügen, um den Zugriff auf bestimmte Server oder Ports zu blockieren. Suche nach den IP-Adressen oder Domains der CS:GO Matchmaking-Server und füge sie als zu blockierende Regeln hinzu. Vergiss nicht, die Änderungen zu speichern, damit die Blockierung wirksam wird. **
-
Was ist Node-RED?
Node-RED ist eine Open-Source-Plattform zur visuellen Programmierung von Internet of Things (IoT)-Anwendungen. Es ermöglicht Benutzern, Flows zu erstellen, indem sie Knoten miteinander verbinden, um Daten zu erfassen, zu verarbeiten und zu visualisieren. Node-RED ist besonders beliebt für seine Benutzerfreundlichkeit und Flexibilität bei der Integration verschiedener Geräte und Dienste. **
Ähnliche Suchbegriffe für Kaspersky-Sandbox-Node
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Hybrid Cloud Security, ServerKaspersky Hybrid Cloud Security: Umfassender Schutz für Server in hybriden Cloud-Umgebungen In der heutigen digitalen Landschaft setzen Unternehmen vermehrt auf hybride Cloud-Infrastrukturen, um Flexibilität, Skalierbarkeit und Effizienz zu steigern. Mit dieser Entwicklung gehen jedoch auch erhöhte Sicherheitsanforderungen einher. Kaspersky Hybrid Cloud Security bietet eine maßgeschneiderte Lösung, die speziell entwickelt wurde, um Server in solchen hybriden Umgebungen effektiv zu schützen. Überblick über Kaspersky Hybrid Cloud Security Kaspersky Hybrid Cloud Security ist eine umfassende Sicherheitslösung, die darauf abzielt, physische, virtuelle und Cloud-basierte Server vor einer Vielzahl von Bedrohungen zu schützen. Durch die Integration fortschrittlicher Technologien gewährleistet sie einen mehrschichtigen Schutz, der sich nahtlos in bestehende IT-Infrastrukturen einfügt. Hauptfunktionen und Vorteile Mehrschichtiger Bedrohungsschutz: Die Lösung bietet proaktiven Schutz vor Malware, Ransomware, Phishing und anderen Cyberbedrohungen. Durch den Einsatz von maschinellem Lernen und Echtzeit-Bedrohungsinformationen wird ein hohes Maß an Sicherheit gewährleistet. Optimierte Leistung: Kaspersky Hybrid Cloud Security ist so konzipiert, dass sie die Systemleistung nicht beeinträchtigt. Durch den Einsatz von Light Agents wird der Ressourcenverbrauch minimiert, was zu einer höheren Effizienz und Produktivität führt. Zentrale Verwaltung: Mit einer einheitlichen Konsole können Sie die Sicherheit Ihrer gesamten Server-Infrastruktur zentral verwalten. Dies vereinfacht die Administration und ermöglicht eine schnelle Reaktion auf Sicherheitsvorfälle. Skalierbarkeit: Die Lösung ist flexibel und skalierbar, sodass sie mit den Anforderungen Ihres Unternehmens wachsen kann. Egal, ob Sie eine kleine oder große Server-Umgebung haben, Kaspersky Hybrid Cloud Security passt sich Ihren Bedürfnissen an. Compliance-Unterstützung: Durch die Einhaltung von Sicherheitsstandards und -richtlinien unterstützt die Lösung Ihr Unternehmen dabei, regulatorische Anforderungen zu erfüllen und die Datensicherheit zu gewährleisten. Integration in hybride Cloud-Umgebungen Kaspersky Hybrid Cloud Security wurde entwickelt, um nahtlos in verschiedene Cloud-Plattformen integriert zu werden, einschließlich Public Clouds wie Amazon Web Services (AWS) und Microsoft Azure sowie Private Clouds. Durch native API-Integrationen wird eine effiziente Bereitstellung und Verwaltung der Sicherheitsfunktionen ermöglicht. Systemanforderungen Um Kaspersky Hybrid Cloud Security für Server optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor 1,4 GHz oder höher Arbeitsspeicher (RAM) 2 GB oder mehr Festplattenspeicher 1,5 GB freier Speicherplatz Netzwerk Internetverbindung erforderlich für Updates und Cloud-Funktionen Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Hybrid Cloud Security für Server schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.111,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Storage, ServerKaspersky Security for Storage: Umfassender Schutz für Ihre Speicherinfrastruktur In der heutigen digitalen Landschaft sind Unternehmensdaten ständigen Bedrohungen ausgesetzt. Kaspersky Security for Storage bietet eine robuste, hochleistungsfähige und skalierbare Lösung zum Schutz wertvoller und sensibler Daten, die auf Netzwerkspeichergeräten (NAS) und Dateiservern gespeichert sind. Durch die nahtlose Integration über schnelle Protokolle wie ICAP und RPC wird die Effizienz Ihrer Speichersysteme bewahrt, während ein zuverlässiger Schutz und eine optimierte Benutzererfahrung gewährleistet werden. Hauptfunktionen von Kaspersky Security for Storage Kontinuierlicher NAS-Schutz: Bietet zuverlässigen Echtzeitschutz für Speicher, einschließlich Selbstschutzfunktionen für optimale Kontinuität. Anti-Ransomware für NetApp NAS: Schützt alle Daten und wehrt Crypto-Malware über das NetApp FPolicy-Integrationsprotokoll ab. Sicherheit für alle Dateivorgänge: Die nativ integrierte Anti-Malware-Engine sorgt für einen kontinuierlichen Schutz von Dateivorgängen auf NAS-Speichern und Dateiservern, unabhängig von ihrem Ursprung. Keine Beeinträchtigung der Speicherleistung: Bietet hervorragenden Cybersicherheitsschutz und allgemein anerkannte Ressourceneffizienz für Ihre NAS und Dateiserver. Vorteile für Ihr Unternehmen Zuverlässiger und transparenter Datenschutz: Die native Integration sorgt für Flexibilität, Skalierbarkeit und herausragende betriebliche Effizienz, ohne nachteilige Auswirkungen auf die Leistung oder Produktivität der Datenspeichersysteme. Innovative Technologien: Liefern fortschrittliche Sicherheitsfunktionen, außergewöhnliche Fehlertoleranz und können sogar vor Ransomware-Angriffen schützen. Skalierbarkeit: Die Lösung wächst mit Ihrem Unternehmen und unterstützt die Verwaltung mehrerer unabhängiger Infrastrukturen. Einfache Bereitstellung: Schnelle Implementierung durch die Bereitstellung als eigenständige Anwendung oder Software-Appliance. Unterstützte Speicherplattformen Kaspersky Security for Storage schützt effektiv NAS-Systeme (Network Attached Storage) von EMC, NetApp, Dell, Hitachi, Oracle und IBM sowie andere ICAP-kompatible oder RPC-kompatible NAS-Systeme. :contentReference[oaicite:0]{index=0} Systemanforderungen Um Kaspersky Security for Storage optimal nutzen zu können, stellen Sie sicher, dass Ihr System die folgenden Anforderungen erfüllt: Komponente Anforderung Prozessor 64-Bit-Prozessor mit mindestens 2 GHz Arbeitsspeicher (RAM) Mindestens 4 GB Festplattenspeicher Mindestens 10 GB freier Speicherplatz Netzwerk 100 Mbps oder schneller Zusätzliche Software Microsoft .NET Framework 4.5 oder höher Bitte beachten Sie, dass die tatsächlichen Systemanforderungen je nach spezifischer Konfiguration und Nutzung variieren können. Es wird empfohlen, die offiziellen Dokumentationen von Kaspersky zu konsultieren oder den Support zu kontaktieren, um sicherzustellen, dass Ihr System die Anforderungen erfüllt. Mit Kaspersky Security for Storage schützen Sie Ihre Unternehmensdaten effektiv vor Bedrohungen und sorgen für eine sichere und produktive Arbeitsumgebung.3987,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen "unvierse sandbox" und "universe sandbox"?
Der Unterschied zwischen "unvierse sandbox" und "universe sandbox" liegt in einem Tippfehler. "Unvierse sandbox" ist wahrscheinlich ein Schreibfehler und sollte "universe sandbox" heißen. "Universe Sandbox" ist eine Computersimulation, die es Benutzern ermöglicht, das Universum zu erkunden und verschiedene astronomische Phänomene zu simulieren. **
-
Was ist ein Corsair Node?
Ein Corsair Node ist ein Gerät, das von der Firma Corsair hergestellt wird und zur Steuerung und Überwachung von PC-Komponenten verwendet wird. Es ermöglicht die Anpassung von Beleuchtungseffekten, Lüftergeschwindigkeiten und Temperaturüberwachung. Der Node wird über eine Software gesteuert und kann in das System eingebunden werden, um eine individuelle Anpassung der Komponenten zu ermöglichen. **
-
Was ist ein Monitoring Server?
Ein Monitoring-Server ist ein zentraler Knotenpunkt in einem Netzwerk, der dazu dient, die Leistung und Verfügbarkeit von anderen Geräten und Diensten zu überwachen. Er sammelt Daten von verschiedenen Quellen wie Servern, Netzwerkgeräten und Anwendungen und analysiert sie, um Probleme frühzeitig zu erkennen und zu beheben. Der Monitoring-Server kann Warnmeldungen generieren, wenn bestimmte Schwellenwerte überschritten werden, um Administratoren über potenzielle Probleme zu informieren. Darüber hinaus kann er auch historische Daten speichern und Berichte erstellen, um Trends und Leistungsverbesserungen im Laufe der Zeit zu verfolgen. Insgesamt spielt der Monitoring-Server eine wichtige Rolle bei der Gewährleistung der Zuverlässigkeit und Effizienz eines Netzwerks. **
-
Was ist der Unterschied zwischen Kaspersky Internet Security, Kaspersky Total Security und Kaspersky Pure?
Kaspersky Internet Security ist eine grundlegende Sicherheitslösung, die Schutz vor Viren, Malware und Online-Bedrohungen bietet. Kaspersky Total Security bietet zusätzlich Funktionen wie Kindersicherung, Passwort-Manager und Datenschutztools. Kaspersky Pure ist eine ältere Version der Software, die nicht mehr aktiv weiterentwickelt wird und daher möglicherweise nicht über die neuesten Funktionen und Sicherheitsupdates verfügt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.